Para quem constrói com IA
Suas IAs. Seus projetos.
Tudo no Hub.
A central para quem constrói com IA. Organize clientes, projetos e acessos, abra sua ferramenta na pasta certa e veja o que falta antes do próximo deploy.
v0.1.27 · Sem cadastro nesta versão · Cofre no seu computador
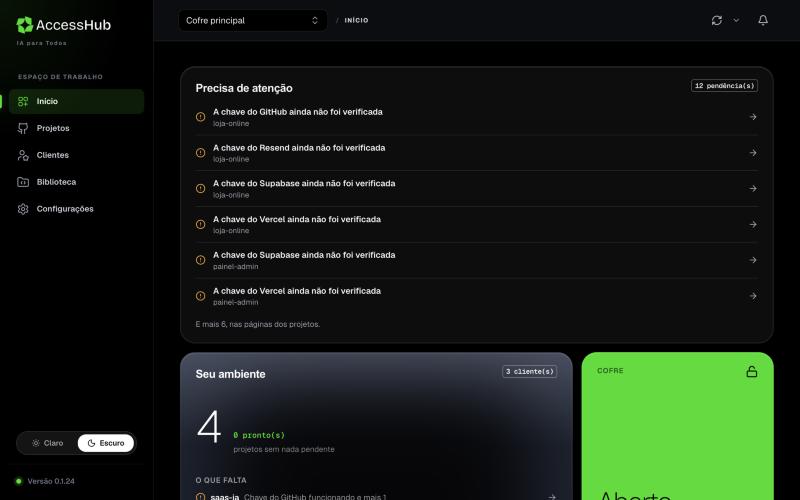
Captura real do app · dados de demonstração
- Cofre local
- AES-256-GCM
- MCP somente leitura
- Seus dados exportáveis
Se você constrói com IA, reconhece a cena
A IA escreve código.
O resto ainda sobra para você.
O token está em uma conversa. A senha do painel ficou em outra. A pasta está aberta na IA errada. E você ainda precisa descobrir por que o deploy falhou.
“Em qual projeto eu parei?”
Clientes, pastas e pendências precisam de contexto, não de mais uma aba aberta.
“Essa chave é de qual cliente?”
Um acesso solto vira dúvida toda vez que você troca de pasta ou ambiente.
“O crédito da IA acabou.”
Você quer continuar em outra ferramenta, sem explicar o projeto do zero.
“Posso publicar isso?”
Vale conferir o código, o histórico e as variáveis antes do próximo deploy.
Continuidade entre ferramentas
O projeto continua.
Mesmo quando a IA muda.
O AccessHub conecta a organização do projeto ao trabalho na IDE. Você escolhe a ferramenta; a pasta, os acessos e o contexto têm um lugar para ficar.
Sua ferramenta muda. O projeto fica.
Abra Claude Code, Cursor, Codex ou OpenCode na pasta vinculada. A nota de passagem registra o que foi feito e o que ainda falta.
Cada cliente, com seu contexto.
Reúna projetos, chaves e logins dos painéis por cliente. Defina ambientes e alvos para entregar o acesso certo a cada pasta.
Saiba o que merece atenção.
Veja chaves com erro, configuração pendente e achados do scan. Um projeto configurado e um projeto sem alertas são coisas diferentes.
Claude Code · Cursor · Codex · OpenCode
O crédito acabou.
A tarefa não precisa acabar.
Abra outra ferramenta na mesma pasta, com o MCP e as instruções do projeto. A nota de passagem leva um resumo do trabalho para a próxima sessão.
Você usa suas próprias assinaturas. As ferramentas precisam estar instaladas. A nota de passagem é um resumo em texto, não uma cópia da memória da conversa.
Nota de passagem / exemplo
Loja online / desenvolvimento
- Feito
- Tela do catálogo pronta e conectada aos dados de exemplo.
- Falta
- Revisar validação do formulário e conferir variáveis antes do deploy.
- Próximo passo
- Rodar os testes e revisar o relatório do scan.
Chave fora da conversa
Acesso para a tarefa.
Sem token colado no chat.
Pelo MCP, o agente consulta o projeto, o status das chaves e resultados permitidos dos serviços sem receber o valor do token. Para executar um comando, o run injeta a credencial no processo.
Execute apenas comandos e programas em que você confia.
- 01Cofre localChaves cifradas no computador
- 02Projeto + ambienteEscopo definido por você
- 03Processo autorizadoVariável disponível para o comando
Exemplo de uso / na pasta vinculada
$ access-hub run -- npm run dev
As variáveis entram no processo filho. O comando não grava essas chaves em um arquivo .env.
Antes do commit e do próximo deploy
Encontre o que ficou
para trás no projeto.
O scan cruza formatos conhecidos com as chaves do cofre. Assim, consegue procurar também por uma credencial real que você já usa no projeto.
Arquivos, branches, commits antigos e arquivos .env.
Build, source maps e variáveis públicas que podem expor segredo.
Avisos conhecidos para pacotes identificados no projeto.
O hook pode bloquear segredo e novos arquivos .env.
Segurança / exemplo ilustrativo
Precisa de atenção
CríticaDependência com falha conhecida
package-lock.json · exemplo ilustrativo
▸ Como corrigir
Copiar para a IDE Ignorar com motivo...
O scan aponta o que precisa de revisão. Não garante encontrar todo segredo nem substitui a revogação de uma chave exposta.
Variáveis e portabilidade
Da pasta local
às variáveis do deploy.
Ao salvar, o app verifica as chaves dos serviços compatíveis e mostra os alvos acessíveis. Você escolhe o que o projeto pode usar.
Compare URL e chaves entre os serviços, marque as mudanças e aplique com opção de desfazer. O redeploy é uma decisão sua.
Exporte e importe o cofre cifrado com sua senha. Desinstalar o aplicativo preserva os dados no computador.
Exemplo ilustrativo
O mesmo projeto. As variáveis certas.
SupabaseVercel
- NEXT_PUBLIC_SUPABASE_URLEm dia
- NEXT_PUBLIC_SUPABASE_ANON_KEYRevisar
Compare antes de aplicar. Nenhum valor de chave é exibido neste exemplo.
Para o seu side project e para o projeto do cliente
Três clientes abertos.
Cada acesso no seu lugar.
Separe projetos e ambientes para trabalhar com mais de um cliente sem depender da memória para lembrar a que cada token pertence.
A pasta vinculada define o projeto e o ambiente. Os alvos permitidos limitam a entrega da credencial.
Guarde os acessos dos painéis cifrados. A cópia é manual e a área de transferência é limpa em 30 segundos.
Separe contextos em cofres locais e exporte o arquivo cifrado quando precisar.
Projetos e clientes / exemplo
- Cliente Auroraloja-online · DesenvolvimentoPasta e escopo vinculados
- Studio Horizontesite-institucional · ProduçãoPasta e escopo vinculados
- Meu projetosaas-pessoal · DesenvolvimentoPasta e escopo vinculados
Exemplo de organização local. Sincronização de equipe entre computadores ainda não está disponível.
As ferramentas que já fazem parte do seu dia
Sua stack continua.
Ela ganha uma central.
Escolha sua IA e seus serviços. O AccessHub organiza os acessos e oferece automações específicas conforme cada integração.
Ferramentas de IA
Abrir sessão na pasta, configurar MCP e levar a nota de passagem.
Código e serviços
Credenciais e alvos por projeto; consultas específicas dos provedores via MCP.
IA e pesquisa
Catálogo para guardar, verificar e entregar credenciais conforme o serviço.
Pagamentos
Credenciais dos seus projetos de pagamento organizadas no cofre.
Automação e terminal
Acessos por projeto e variáveis para o comando; credential helper para o Git.
Guardar uma credencial não significa automatizar todas as operações daquele serviço. Use suas próprias contas e assinaturas. As marcas não indicam parceria ou endosso.
Na prática / o que muda no fluxo
Continue usando suas ferramentas.
Mude a forma de organizar o projeto.
Uma camada de organização e acesso para acompanhar o trabalho que você já faz na IDE.
Antes: Credenciais espalhadas em arquivos e conversas
Depois: Chaves organizadas no cofre, por projeto e ambiente.
Antes: Troca de IA com configuração e contexto dispersos
Depois: Pasta vinculada, MCP gerado e resumo de passagem.
Antes: Comparar Supabase e Vercel abrindo vários painéis
Depois: Conferência das variáveis e atualização seletiva.
Antes: Procurar manualmente o que falta antes de publicar
Depois: Status do projeto, verificação das chaves e relatório do scan.
Da pasta à primeira sessão
Comece com o projeto
que você já tem.
Windows 10/11 x64 · macOS (Apple Silicon e Intel).
Sem Docker. Sem cadastro na versão 0.1.27.
Não é obrigatório ter uma conta GitHub.
- 1
Conecte a pasta
Instale o app, crie o cofre e vincule a pasta. O assistente analisa arquivos e dependências para sugerir credenciais que podem faltar.
- 2
Guarde e confira os acessos
Siga os links dos serviços, adicione a chave e selecione os alvos. A verificação depende do suporte de cada provedor.
- 3
Abra sua IA e continue
Escolha uma ferramenta instalada, abra na pasta certa e use as configurações geradas. A nota de passagem ajuda na próxima troca.
O instalador ainda não tem assinatura digital. O Windows pode mostrar um aviso do SmartScreen e o macOS pode avisar sobre desenvolvedor não identificado. Confira a origem do arquivo no GitHub Releases.
Download por plataforma
Instalador .exe da versão 0.1.27 · 170 MB · 14/11/2026.
Baixar instalador .exeVer todas as versões no GitHubPreço e disponibilidade
Vários projetos.
Um plano por computador.
Hoje / versão 0.1.27
Download livre, sem cadastro e com cobrança inativa. A assinatura anunciada está prevista para a versão 0.2.0.
A assinatura prevista sustenta atualizações, compatibilidade com provedores e desenvolvimento do produto. Suas ferramentas e assinaturas de IA são contratadas à parte.
O cofre fica no seu computador. O modelo previsto mantém a exportação mesmo com a licença vencida; desinstalar não apaga os dados.
Plano previsto para a versão 0.2.0
AccessHub anual
R$ 97/ ano
Por computador · equivalente a aprox. R$ 8,08/mês
- Todos os projetos no computador
- Claude Code, Cursor, Codex e OpenCode
- Atualizações e funções do plano base
- Computador adicional: R$ 57/ano
Nenhuma assinatura é cobrada na versão atual. Valores e condições devem ser confirmados no lançamento da cobrança.
Evolução do produto / sem data prometida
Você sabe o que já existe.
E o que ainda está sendo feito.
O AccessHub está em pré-1.0. A página apresenta o que pode ser usado agora e identifica o que ainda não está disponível.
Conta e cobrança
Em desenvolvimento
Licença por computador, conta e pagamento previstos para a 0.2.0. Não há teste de 3 dias ativo hoje.
Biblioteca
Em desenvolvimento
Componentes, skills e recursos selecionados. Inclusão no plano e condições ainda não definidas.
Trabalho em equipe
Em desenvolvimento
Compartilhamento e sincronização entre computadores ainda não disponíveis ao usuário instalado.
macOS
Disponível
Build para macOS Apple Silicon e Intel disponível. O cofre usa o Keychain do sistema para proteger as chaves.
Linux
Em pesquisa
Sem build disponível e sem data publicada.
Confira o histórico de versões e os instaladores no GitHub Releases. Termos e privacidade devem estar publicados antes de iniciar a cobrança.
Respostas antes do download
O que você precisa
saber para começar.
Capacidades, limites e disponibilidade explicados de forma direta. Sem promessa de segurança absoluta ou recursos que ainda não chegaram.
Funciona no Mac ou no Linux?
O download está disponível para Windows 10/11 x64 e macOS (Apple Silicon e Intel). Ainda não há build para Linux.
A IA consegue ver a minha chave?
O MCP não devolve o segredo. No run, a variável é entregue ao processo filho, que pode expô-la se o comando a imprimir. Use programas confiáveis.
Quanto custa usar agora?
Na 0.1.27, o download é livre e a cobrança está inativa. O plano previsto para a 0.2.0 é de R$ 97/ano por computador; adicional de R$ 57/ano.
Preciso de assinatura de IA?
Você usa suas próprias ferramentas e assinaturas. O Access Hub não inclui modelo de IA, créditos ou tokens.
Ele substitui meu gerenciador de senhas?
O foco é organizar acessos de projetos e entregá-los ao Git, ao terminal e às IAs. O cofre faz parte desse fluxo de desenvolvimento.
O scanner encontra qualquer segredo?
Não. Ele procura padrões e valores conhecidos do cofre. Revise os achados: o scan não garante que todo segredo será encontrado.
Posso compartilhar com minha equipe?
O fluxo publicado é local, por computador. Compartilhamento e sincronização entre dispositivos ainda não estão disponíveis.
Meus dados ficam presos no aplicativo?
Você pode exportar e importar o cofre. A desinstalação preserva os dados. O modelo de licença previsto também mantém a exportação ao vencer.
Preciso ficar conectado o tempo todo?
O cofre e o trabalho local funcionam offline. Consultas aos provedores, verificação de chaves, downloads e atualizações precisam de internet.
O assistente configura tudo sozinho?
Ele analisa arquivos e dependências para sugerir credenciais. Você adiciona as chaves, escolhe os alvos e confirma as operações; a detecção não cobre todo serviço.
Seu próximo projeto pode começar mais organizado
Menos coisa espalhada.
Mais clareza para construir.
Baixe para Windows ou macOS, conecte uma pasta e organize os acessos da próxima tarefa.
Windows · macOS · pré-1.0